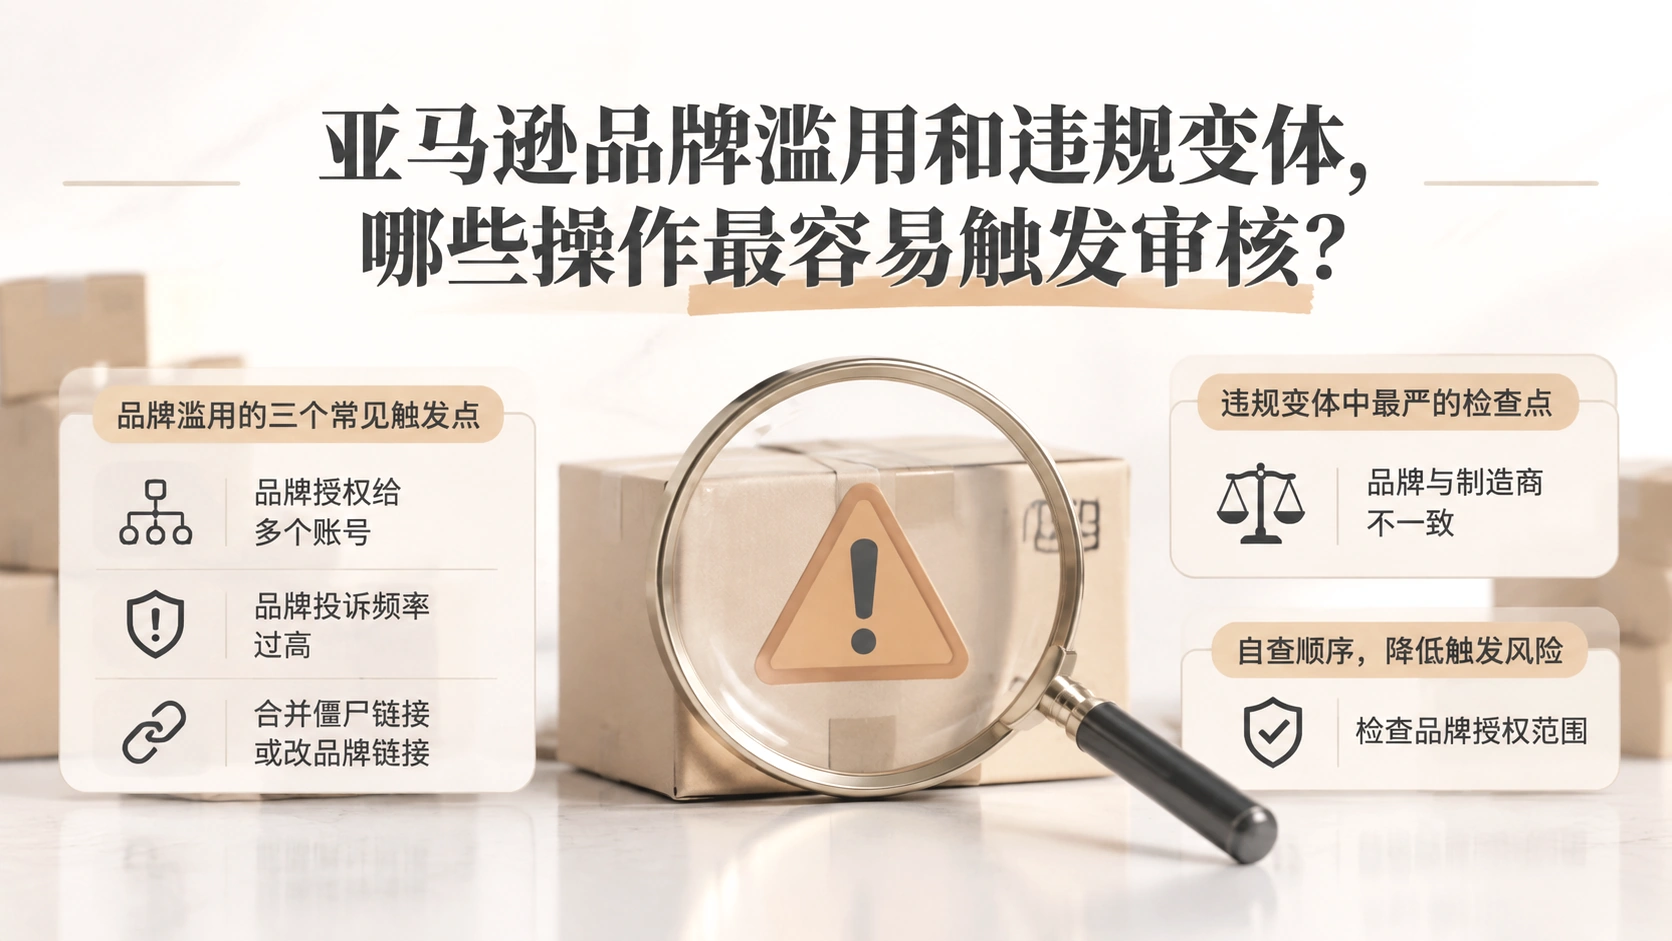
亚马逊账号运营中,品牌滥用和违规变体是两类独立但常被混淆的审核风险。品牌滥用指向品牌权限的使用方式,违规变体指向商品关系结构的合规性,两者触发机制不同,处理路径也不同。理解各自的触发点,可以在操作前判断风险等级,避免因授权、投诉或合并动作导致账号受限。
品牌滥用的三个常见触发点
品牌滥用的判断依据是品牌权限的使用行为,而非品牌本身。最常见的触发点有三个:品牌授权给多个账号、品牌投诉频率过高、合并僵尸链接或改品牌链接。
品牌授权过多是第一个触发点。一个品牌授权给多个账号,在亚马逊看来属于品牌权限的分散使用,授权数量越多,被判定为滥用的可能性越高。授权本身不违规,但授权范围超出实际经营需要时,系统会将其视为异常使用。
品牌投诉过多是第二个触发点。经常投诉跟卖等行为,如果投诉频率明显高于正常水平,会被系统记录为滥用品牌投诉权限。投诉是品牌方的正当权利,但高频投诉会被视为对品牌保护机制的过度使用,进而影响品牌账号的信任状态。
合并僵尸链接或合并改品牌链接是第三个触发点。僵尸链接指已无在售商品或长期无销量的链接,改品牌链接指将原有链接的品牌信息替换为其他品牌。这类合并操作改变了链接的原始归属关系,属于品牌滥用情形,也是审核中重点识别的行为。
违规变体中最严的检查点:品牌与制造商不一致
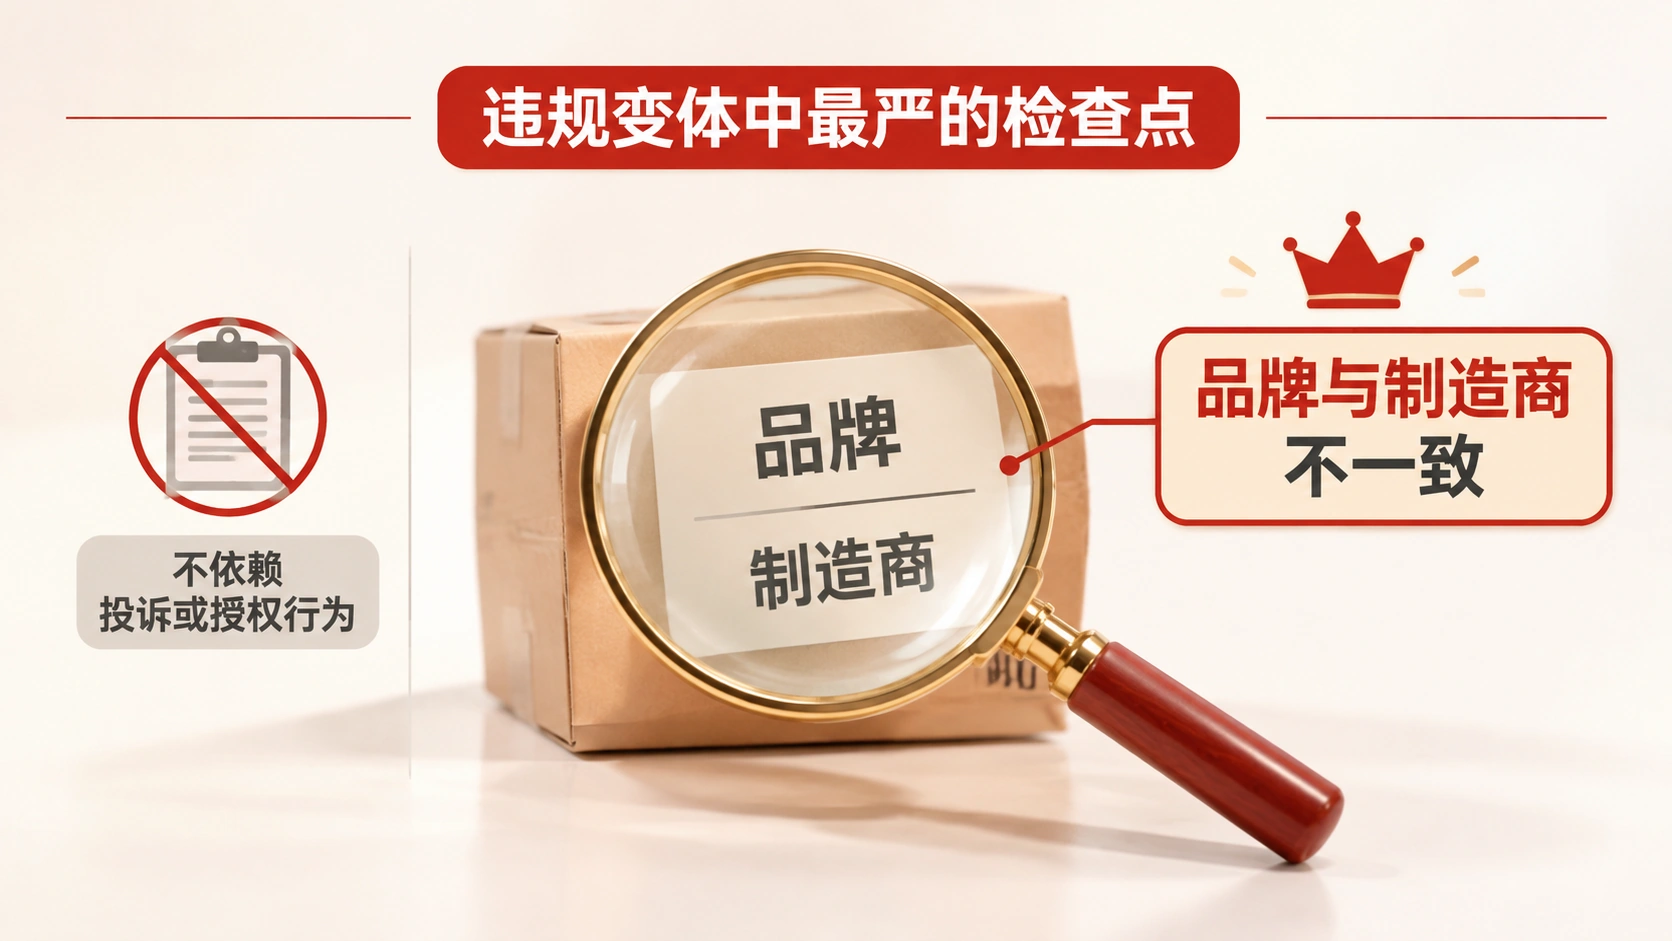
违规变体的检查点中,查得最严的是品牌与制造商不一致。变体关系要求子体之间在品牌、制造商等核心属性上保持一致,如果品牌信息与制造商信息不匹配,系统会优先判定为违规变体。
这一触发点的特殊性在于,它不依赖投诉或授权行为,而是直接由变体结构中的属性冲突触发。即使变体关系本身合理,只要品牌与制造商不一致,就容易被系统识别为异常。相比其他变体违规情形,这一项更隐蔽,也更容易被忽略。
品牌滥用与违规变体是两套独立的审核逻辑。品牌滥用关注品牌权限的使用行为,违规变体关注商品链接的结构关系。一个账号可能只触发其中一类风险,也可能同时触发两类,但处理时需要分别判断,不能混为一谈。
执行前的自查顺序与适用条件
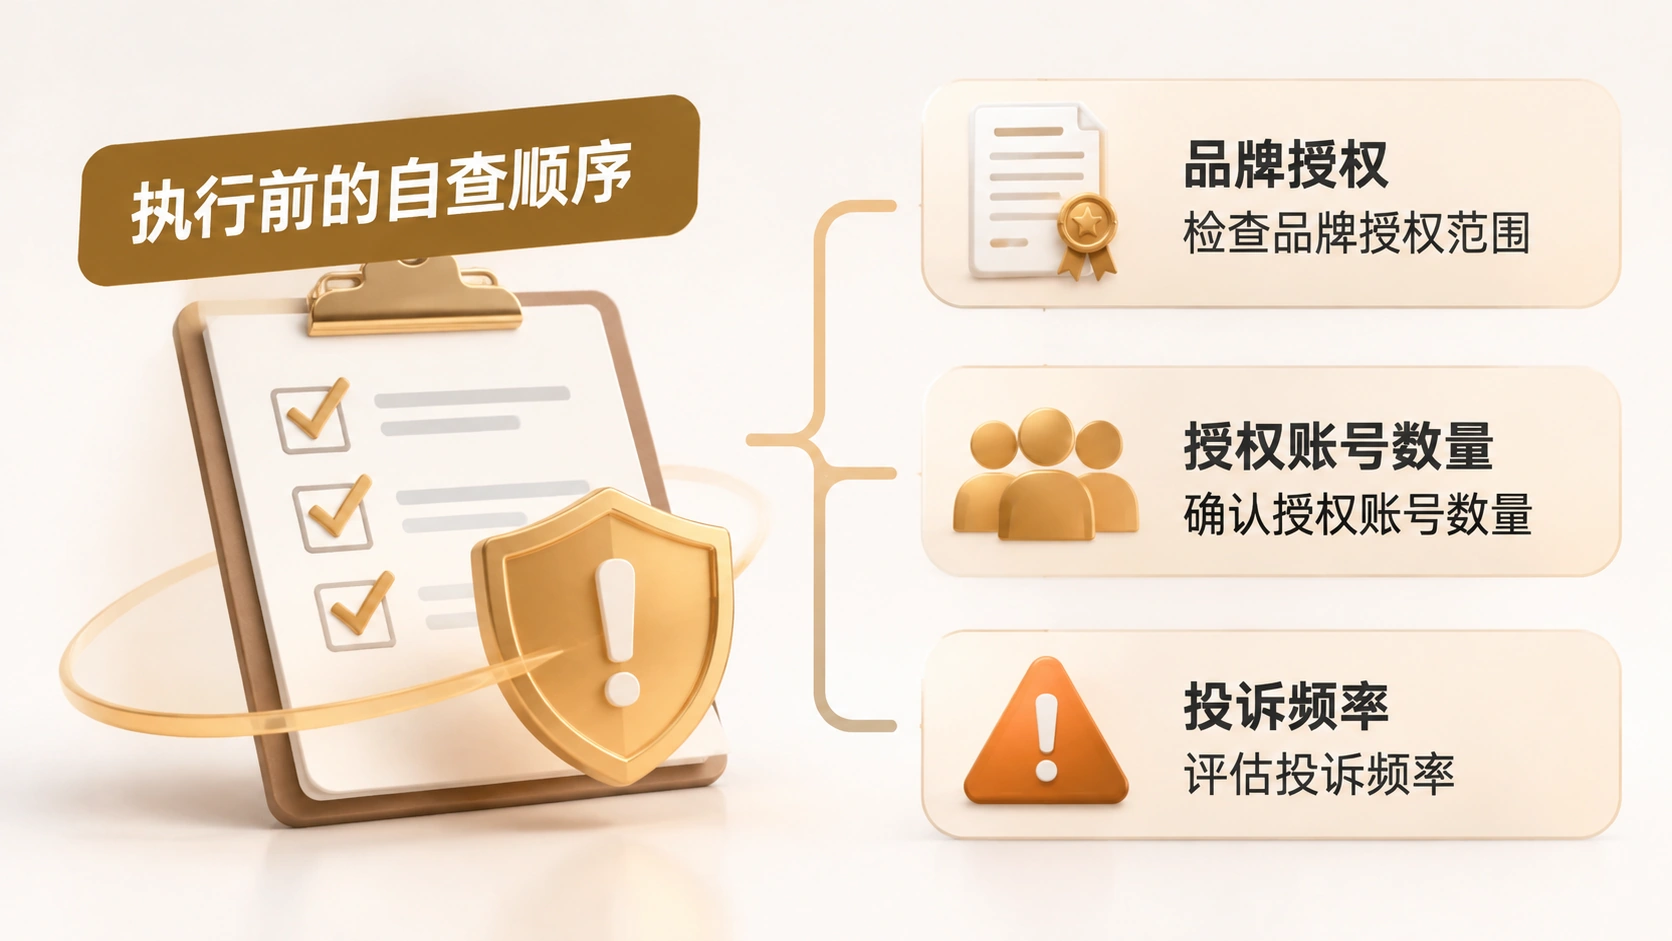
在涉及品牌授权、投诉或变体合并操作前,可以按以下顺序自查,降低触发风险。
- 检查品牌授权范围:确认授权账号数量是否与实际经营需求匹配,避免将品牌授权给不直接参与经营的账号。
- 评估投诉频率:投诉跟卖等行为前,确认投诉理由充分,且频率保持在正常范围,避免集中或重复投诉。
- 核对变体属性:合并变体前,确认所有子体的品牌、制造商信息一致,避免品牌与制造商不匹配。
- 确认链接来源:合并链接前,确认链接为自有或已获授权,避免合并僵尸链接或改品牌链接。
自查的适用条件取决于账号当前状态。如果账号已有品牌滥用或违规变体的历史记录,后续操作会更容易被系统标记,此时需要更严格地控制授权、投诉和合并行为。如果账号状态正常,按上述顺序执行即可降低风险。
品牌与制造商不一致的检查点,适用于所有创建或合并变体的场景。在创建新变体时,需要确保品牌和制造商信息与父体一致;在合并已有链接时,需要确认被合并链接的品牌和制造商信息与目标变体匹配。这一检查点不因账号历史记录而豁免,属于变体审核的基础要求。
品牌滥用与违规变体的风险判断,最终取决于操作行为是否符合平台对品牌权限和变体结构的默认规则。授权数量、投诉频率和合并行为是品牌滥用的主要观察维度,品牌与制造商一致是违规变体的核心检查项。在操作前按上述顺序自查,可以提前识别高风险动作,避免因单一操作触发账号审核。